
 奥玛科技
Web-Check:输入一个网址,即可看清网站的全部底牌
Web-Check 是一款开源 OSINT 网站/域名全景探查工具,输入一个 URL 即可同时获取 IP、WHOIS、SSL、DNS、Headers、开放端口、技术栈、数据泄露风险等 38 个以上维度的情报。既能在网页看板中可视化展示,也提供完整的 JSON API,可 Docker 或 Node 源码自托管,适合安全审计、资产梳理和红蓝队信息收集。
项目定位
在日常安全工作里,拿到一个目标域名后,我们往往要打开 N 个工具:查 IP、查 WHOIS、查证书、查端口、查 Headers、跑 Lighthouse、看 Shodan……信息分散、效率低,还容易漏掉关联资产。
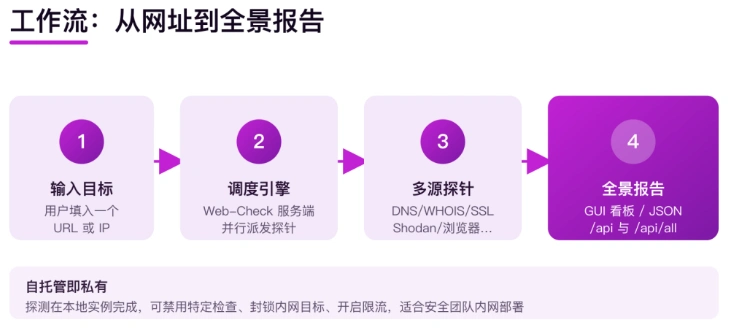
Web-Check(GitHub: lissy93/web-check,MIT 协议,34k+ Stars)把所有这些探针打包进一个界面。定位非常清晰:All-in-one OSINT tool for analysing any website。你只需输入一个 URL 或 IP,就会在后台并行调用 DNS、WHOIS、SSL、浏览器快照、端口扫描、威胁情报库等多个探针,最后把结果聚合到一个看板或 JSON 中。
能力全景:一次扫描覆盖哪些维度
检查项目前已经超过 38 个。按功能把它们归为四类:
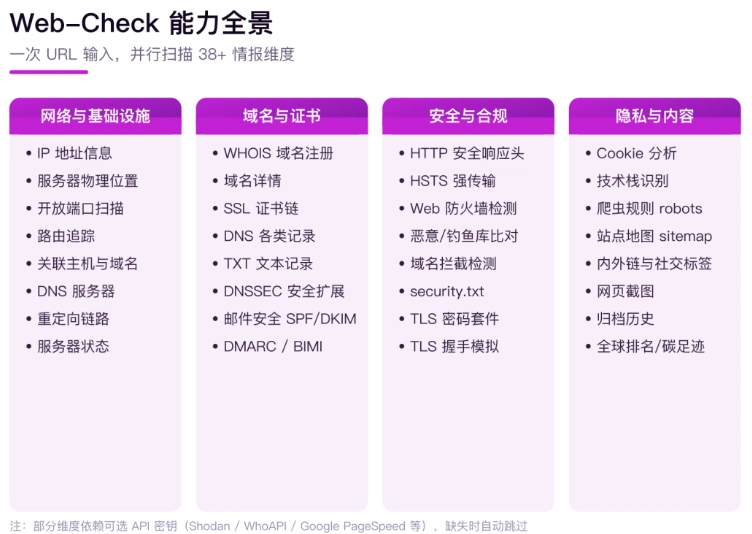
- 网络与基础设施:IP 信息、服务器物理位置、开放端口、Traceroute、关联主机/子域名、DNS 服务器、重定向链、服务器在线状态。域名与证书:WHOIS、域名详情、SSL 证书链、DNS 记录、TXT 记录、DNSSEC、邮件安全配置(SPF/DKIM/DMARC/BIMI)。
- 安全与合规:HTTP 安全响应头、HSTS、Web 应用防火墙检测、恶意/钓鱼库比对、域名拦截检测、security.txt、TLS 密码套件、TLS 握手模拟。
- 隐私与内容:Cookie 分析、技术栈识别、robots.txt、sitemap、内外链与社交标签、网页截图、Wayback 归档历史、全球排名、碳足迹、Lighthouse 质量指标。
需要说明的是,部分维度依赖外部 API 密钥才能触发,例如 Google PageSpeed(质量指标)、Shodan(关联主机)、WhoAPI(更全 WHOIS)。未配置时这些检查会自动跳过,不影响其它功能。
自托管部署:Docker 或 Node 源码
Web-Check 是前后端一体的 Web 应用(前端基于 Astro/Svelte,后端是 Express),不是命令行工具。官方提供三种最实用的部署方式:
方式一:Docker 一条命令启动
镜像托管在 Docker Hub 和 GHCR,已内置 Chromium、traceroute 等运行时依赖:
docker run -p 3000:3000 lissy93/web-check
打开浏览器访问 http://localhost:3000 即可使用。如果要传入环境变量:
docker run -p 3000:3000 \
  -e API_ENABLE_RATE_LIMIT=true \
  -e REACT_APP_SHODAN_API_KEY=你的 ShodanKey \
  lissy93/web-check
方式二:Node 源码构建
环境要求 Node.js v22.12 或更高、yarn、git。部分检查还需要本地安装 Chromium、traceroute、dns 工具:
git clone https://github.com/Lissy93/web-check.git
cd web-check
yarn install
yarn build
yarn start
开发模式用 yarn dev 即可热重载前端。build 后的产物会生成 dist/client,server.js 同时提供 API 和 GUI 服务。
方式三:一键托管
仓库自带 Netlify、Vercel、Render、Fly.io 的部署按钮和配置文件,适合不想维护服务器的团队。但需注意:这些平台的无服务器函数对 traceroute、Chromium 截图等检查支持有限,通常不如 Docker/Node 完整。
API 用法:比看板更灵活
后端 server.js 会自动把 api/ 目录下的每个 .js 文件注册为 Express 路由,因此每个检查都有独立端点:
# 单个检查示例
curl "http://localhost:3000/api/whois?url=example.com"
curl "http://localhost:3000/api/dns?url=example.com"
curl "http://localhost:3000/api/headers?url=example.com"
curl "http://localhost:3000/api/ports?url=example.com"
curl "http://localhost:3000/api/tech-stack?url=example.com"
聚合端点会并发跑全部检查,并统一返回 JSON:
curl "http://localhost:3000/api?url=example.com"
常用环境变量配置如下(写进 .env 或直接 export):
PORT=3000
API_ENABLE_RATE_LIMIT=true
PUBLIC_API_TIMEOUT_LIMIT=60000
API_DISABLED_CHECKS=trace-route,ports
API_BLOCKED_HOSTS=192.168.0.0/16,localhost
REACT_APP_SHODAN_API_KEY=xxx
GOOGLE_CLOUD_API_KEY=xxx
API_BLOCKED_HOSTS用于防止误扫内网;API_DISABLED_CHECKS可关闭耗时或敏感检查;API_ENABLE_RATE_LIMIT启用限流,默认分 10 分钟/1 小时/12 小时三档。
典型使用场景
- 安全审计:上线前把业务域名丢进自托管实例,快速检查 SSL 配置、HSTS、CSP、开放端口、WAF 覆盖,生成一份可复用的基线报告。
- 资产梳理:输入根域名,获取子域名、关联主机、DNS 记录、归档历史,帮助绘制目标组织的互联网暴露面。
- 威胁初筛:通过 malware/phishing 黑名单比对和域名拦截检测,对可疑链接做快速定性。
- 竞品分析:技术栈识别、Lighthouse 分数、社交标签与截图,可以快速了解对方站点架构。
架构与工作流程
用户在前端输入 URL 后,请求先到 Express 调度层,然后并行分发到 api/ 下的各个检查函数。这些函数有的直接本地解析 DNS/WHOIS,有的调用第三方 API,有的通过无头 Chromium 做页面截图与内容解析。最终结果统一封装为 JSON,由 GUI 渲染成卡片式报告。
隐私与合规注意
Web-Check 的扫描行为会真实访问目标站点、DNS 和多个外部情报源。自托管时,所有探测流量都来自你自己的服务器 IP,不会经过官方实例,但这意味着你需要对扫描目标有合法授权。
建议:只在拥有或授权评估的域名上运行;启用 API_BLOCKED_HOSTS 封锁内网与私有地址;生产环境开启 API_ENABLE_RATE_LIMIT;避免在不可信平台暴露未认证的 /api 聚合端点;妥善保管 Shodan、Google PageSpeed 等 API 密钥,REACT_APP_ 前缀的密钥会被前端打包,应使用最小权限。
Web-Check 把零散的网络侦察工具整合成了一个开箱即用的平台。最大价值不是某一个单项检查,而是把 38+ 维度串联成一张全景图,并以 API 和看板两种形态输出。对于需要定期做网站体检、资产测绘或红蓝队信息收集的开发者与安全工程师来说,Docker 一键拉起就能用,源码部署也很轻量。
以上关于Web-Check:输入一个网址,即可看清网站的全部底牌的文章就介绍到这了,更多相关内容请搜索码云笔记以前的文章或继续浏览下面的相关文章,希望大家以后多多支持码云笔记。
 微信
 支付宝
如若内容造成侵权/违法违规/事实不符,请将相关资料发送至 admin@mybj123.com 进行投诉反馈,一经查实,立即处理!
重要:如软件存在付费、会员、充值等,均属软件开发者或所属公司行为,与本站无关,网友需自行判断
码云笔记 » Web-Check:输入一个网址,即可看清网站的全部底牌